Jakie są rodzaje chmur obliczeniowych dla biznesu?
Rodzaje chmur obliczeniowych dla biznesu warto analizować na dwóch poziomach. Model wdrożenia określa, gdzie znajdują się zasoby i jak są izolowane, natomiast model usługi wskazuje, za które elementy odpowiada dostawca, a za które firma. Dopiero połączenie obu perspektyw pozwala ocenić koszty, kontrolę, bezpieczeństwo i skalowalność rozwiązania.
Model wdrożenia – gdzie działa chmura firmy?
Model wdrożenia opisuje architekturę środowiska IT. Decyduje między innymi o tym, czy zasoby są współdzielone z innymi klientami, kto zarządza infrastrukturą oraz jak łatwo można zwiększać jej wydajność. Nie należy mylić go z IaaS, PaaS i SaaS. Są to modele usług, które określają zakres odpowiedzialności dostawcy.
Chmura publiczna
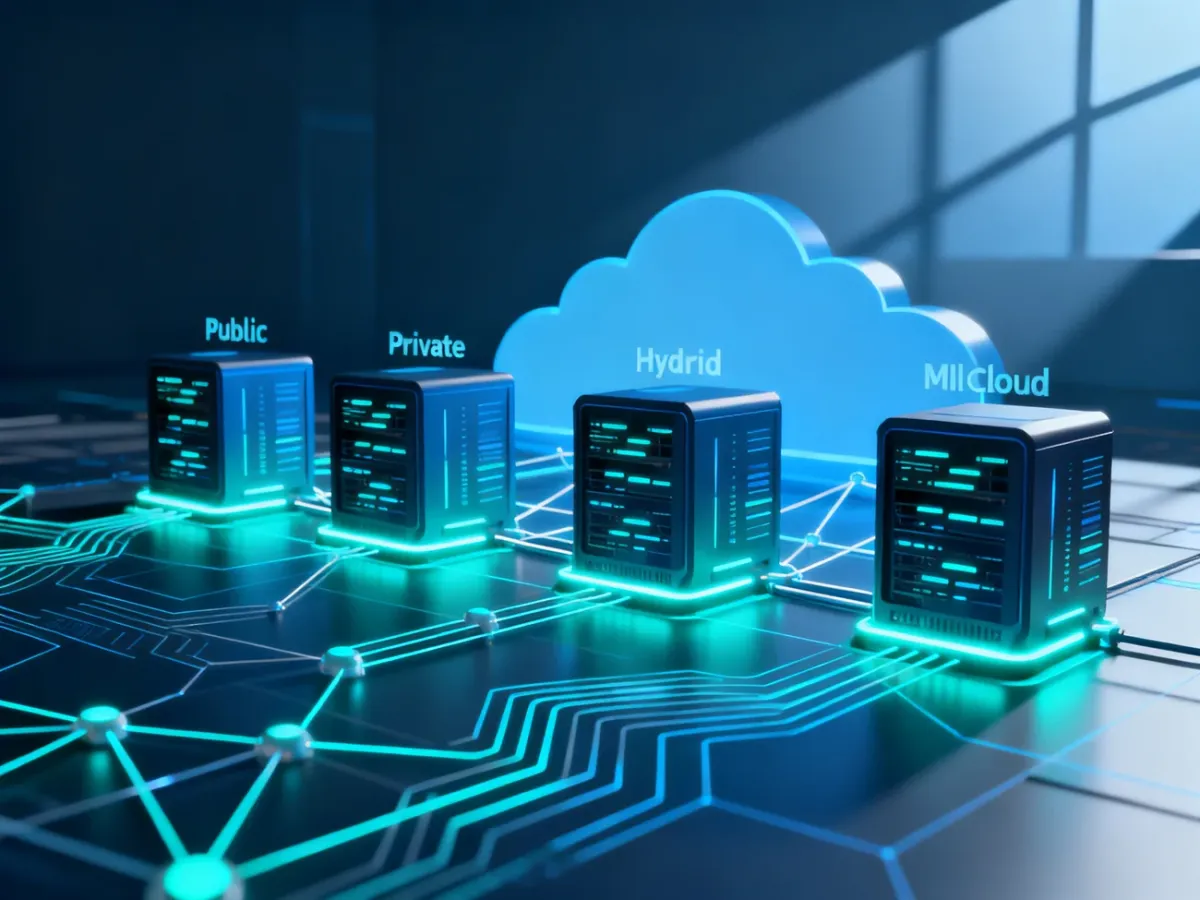
Chmura publiczna korzysta z infrastruktury dostawcy, który udostępnia ją wielu klientom. Firma może uruchamiać serwery, przechowywać dane, tworzyć środowiska testowe albo korzystać z gotowych aplikacji SaaS. Przykładami dostawców są Amazon Web Services, Microsoft Azure i Google Cloud, ale sama chmura publiczna nie oznacza konkretnej marki.
Ten model pasuje firmom, które potrzebują szybko uruchamiać zasoby, obsługiwać zmienne obciążenie lub ograniczyć inwestycje w serwerownię. Koszt zwykle zależy od wykorzystanych usług, jednak bez monitorowania zużycia rachunki mogą rosnąć szybciej niż zakładano. Współdzielenie infrastruktury nie oznacza braku izolacji danych, ale wymaga poprawnej konfiguracji dostępu, szyfrowania i monitoringu.
Chmura prywatna
Chmura prywatna jest przeznaczona dla jednej organizacji. Może znajdować się w firmowym centrum danych albo być hostowana przez zewnętrznego operatora. W obu przypadkach przedsiębiorstwo korzysta ze środowiska wydzielonego dla własnych potrzeb.
Największą zaletą jest większa kontrola nad konfiguracją, dostępem i miejscem przetwarzania danych. Dlatego ten model bywa wybierany przez organizacje działające w sektorach regulowanych, na przykład finansowym lub ochrony zdrowia. Trzeba jednak uwzględnić koszt sprzętu, utrzymania, kompetencji IT i rozbudowy infrastruktury. Prywatność sama w sobie nie gwarantuje bezpieczeństwa. Firma nadal odpowiada za polityki dostępu, aktualizacje, kopie zapasowe i reakcję na incydenty.
Chmura hybrydowa
Chmura hybrydowa łączy środowisko prywatne z publicznym. Pozwala przechowywać dane o szczególnych wymaganiach w części kontrolowanej przez organizację, a zadania o zmiennym zapotrzebowaniu kierować do chmury publicznej.
Przykładem może być sklep internetowy, który dane transakcyjne przetwarza w środowisku objętym dodatkowymi ograniczeniami, a publiczną część serwisu skaluje w chmurze publicznej podczas wzrostu ruchu. Zyskiem jest elastyczność, ale zarządzanie staje się trudniejsze. Trzeba utrzymać spójne zasady bezpieczeństwa, połączenia między środowiskami i kontrolę przepływu danych.
Multicloud
Multicloud oznacza korzystanie z usług kilku dostawców chmurowych. Nie musi obejmować własnego centrum danych, dlatego różni się od chmury hybrydowej. Firma może używać jednego dostawcy do analizy danych, innego do kopii zapasowych, a jeszcze innego do wybranej aplikacji.
Taka strategia ogranicza zależność od jednego operatora i pozwala dobierać usługi według ich specjalizacji. Jednocześnie zwiększa wymagania dotyczące kompetencji, integracji, monitoringu i zarządzania kosztami. Multicloud nie powinien być celem samym w sobie. Ma sens wtedy, gdy przynosi konkretną korzyść biznesową, na przykład większą odporność lub dostęp do funkcji niedostępnych w jednym środowisku.
Najważniejsze różnice między modelami wdrożenia można szybko porównać w tabeli:
| Model | Koszt | Kontrola | Skalowalność | Bezpieczeństwo |
|---|---|---|---|---|
| Publiczna | Zwykle niższy próg wejścia, opłaty zależne od użycia | Mniejsza kontrola nad fizyczną infrastrukturą | Bardzo wysoka | Zależy od konfiguracji i podziału odpowiedzialności |
| Prywatna | Wyższe koszty utrzymania lub dedykowanej infrastruktury | Duża kontrola nad środowiskiem i dostępem | Ograniczona przez posiadane zasoby | Łatwiejsze dopasowanie do wymogów organizacji, ale bezpieczeństwo pozostaje obowiązkiem firmy |
| Hybrydowa | Zależny od proporcji zasobów prywatnych i publicznych | Kontrola podzielona między środowiska | Wysoka, jeśli integracja działa poprawnie | Pozwala rozdzielić dane według poziomu wrażliwości |
| Multicloud | Trudniejszy do monitorowania | Rozproszona między dostawców | Wysoka, zależna od architektury | Wymaga jednolitych zasad w wielu środowiskach |
Wybór modelu wdrożenia zwykle zależy od kilku konkretnych warunków:
- Chmura publiczna sprawdzi się przy szybkich wdrożeniach, środowiskach testowych, aplikacjach internetowych i zmiennym obciążeniu.
- Chmura prywatna pasuje do danych krytycznych, szczególnych wymogów regulacyjnych i organizacji potrzebujących rozbudowanej kontroli.
- Chmura hybrydowa jest rozsądna, gdy część systemów musi pozostać w środowisku wydzielonym, ale firma potrzebuje elastyczności chmury publicznej.
- Multicloud ma uzasadnienie, gdy kilka środowisk zmniejsza ryzyko zależności od dostawcy albo pozwala dobrać wyspecjalizowane usługi.
Model usługi – za co odpowiada dostawca?
Model usługi opisuje zakres zarządzania przejmowany przez operatora. Im wyższy poziom abstrakcji, tym mniej pracy operacyjnej pozostaje po stronie firmy, ale zwykle zmniejsza się też możliwość samodzielnej konfiguracji środowiska.
IaaS – infrastruktura jako usługa
W IaaS firma wynajmuje wirtualne serwery, sieci, pamięć masową i moc obliczeniową. Dostawca utrzymuje fizyczne centrum danych oraz sprzęt, natomiast klient zarządza między innymi systemem operacyjnym, aplikacjami, konfiguracją i danymi.
IaaS daje dużą swobodę, dlatego jest użyteczny przy migracji istniejących systemów, hostingu, środowiskach testowych i odtwarzaniu awaryjnym. Wymaga jednak zespołu, który potrafi zarządzać bezpieczeństwem, aktualizacjami i wydajnością.
PaaS – platforma jako usługa
PaaS udostępnia gotowe środowisko do tworzenia, testowania i uruchamiania aplikacji. Dostawca zajmuje się podstawową infrastrukturą, systemem operacyjnym, środowiskiem wykonawczym i często także bazami danych, a zespół programistyczny koncentruje się na kodzie oraz funkcjach biznesowych.
Model skraca czas wdrażania aplikacji i ogranicza pracę administracyjną. Ceną jest mniejsza kontrola nad niskopoziomowymi ustawieniami oraz potencjalne uzależnienie od sposobu działania danej platformy.
SaaS – oprogramowanie jako usługa
W SaaS firma korzysta z gotowej aplikacji przez internet, zwykle w ramach abonamentu. Dostawca odpowiada za infrastrukturę, aktualizacje, utrzymanie aplikacji i dużą część zabezpieczeń. Użytkownik zarządza przede wszystkim konfiguracją funkcjonalną, kontami i uprawnieniami.
SaaS jest dobrym wyborem dla poczty, współpracy zespołowej, CRM, księgowości czy analityki, gdy firma nie chce budować i utrzymywać własnego systemu. Przed podpisaniem umowy trzeba sprawdzić sposób eksportu danych, warunki zakończenia usługi, lokalizację przetwarzania oraz zakres odpowiedzialności operatora.
Podział odpowiedzialności w trzech modelach przedstawia druga tabela:
| Model | Zakres odpowiedzialności klienta | Główny odbiorca |
|---|---|---|
| IaaS | System operacyjny, aplikacje, dane, konfiguracja sieci i zabezpieczeń | Zespoły IT, administratorzy, firmy migrujące własne systemy |
| PaaS | Kod aplikacji, dane aplikacji i konfiguracja środowiska | Programiści i zespoły tworzące oprogramowanie |
| SaaS | Użytkownicy, uprawnienia, konfiguracja funkcjonalna i dane wprowadzone do systemu | Działy biznesowe, małe firmy i organizacje korzystające z gotowych narzędzi |
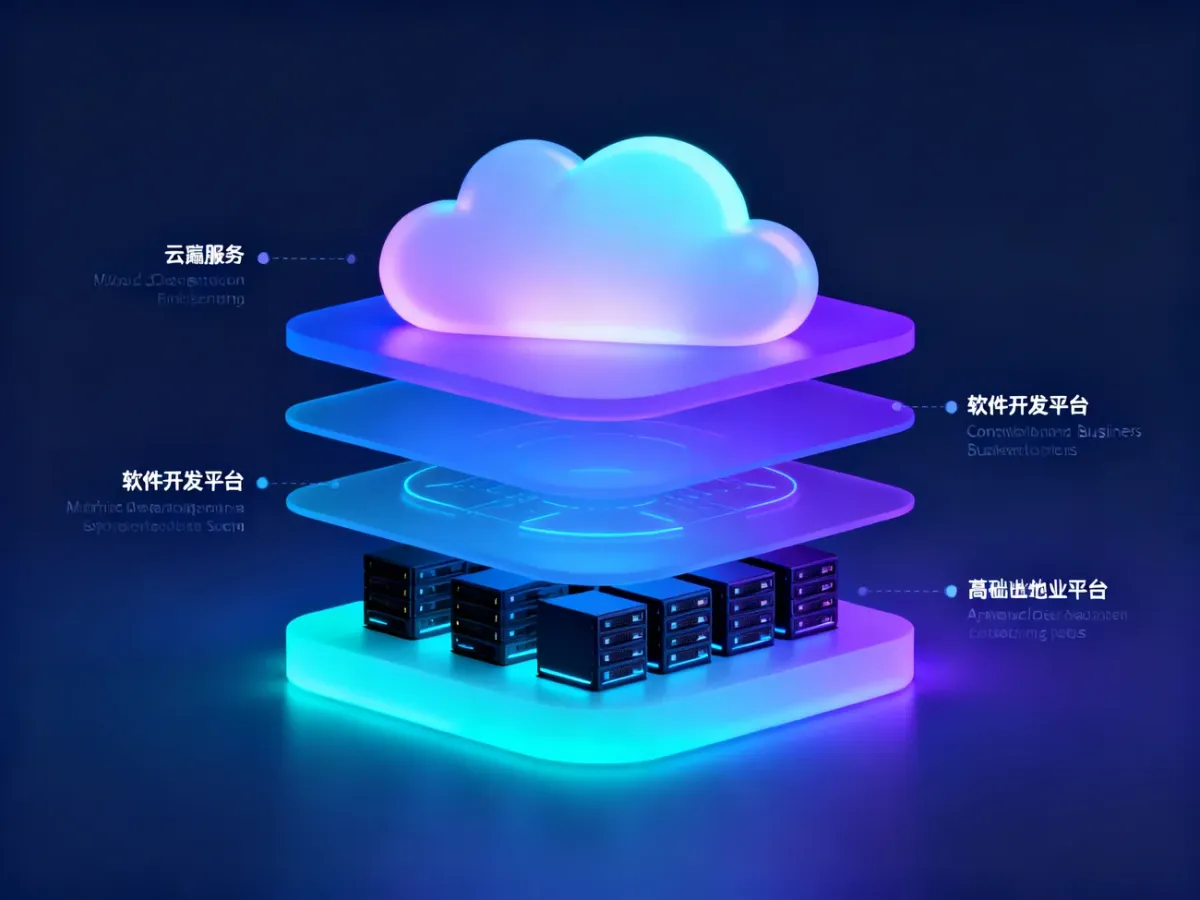
Te modele można łączyć. Przykładowo aplikacja firmowa może działać na IaaS, być tworzona z użyciem narzędzi PaaS, a pracownicy mogą korzystać z niezależnej aplikacji SaaS do obsługi sprzedaży. Wybór modelu wdrożenia i modelu usługi to dwie osobne decyzje, które razem tworzą architekturę chmurową.
Jak wybrać model i dostawcę chmury?
Przed wyborem rozwiązania firma powinna ocenić nie tylko cenę abonamentu. Znaczenie mają także wymagania prawne, zasoby zespołu, sposób rozwoju aplikacji oraz konsekwencje ewentualnej awarii. Najważniejsze pytania dotyczą następujących obszarów:
- Jakie dane będą przetwarzane? Określ, czy są to dane osobowe, finansowe, medyczne, handlowe lub inne informacje wymagające ograniczonego dostępu. Sprawdź miejsce przetwarzania, szyfrowanie, retencję i możliwość usunięcia danych.
- Jakiej kontroli potrzebuje firma? IaaS daje więcej swobody niż SaaS, ale wymaga większego zaangażowania administratorów. Gotowa usługa może być lepsza, gdy priorytetem jest szybkie uruchomienie narzędzia.
- Jakie są zasoby IT? Mały zespół często skorzysta z SaaS lub zarządzanego PaaS. Organizacja z własnymi administratorami może świadomie wybrać IaaS albo środowisko prywatne.
- Jak wygląda budżet? Chmura ogranicza inwestycje początkowe, lecz koszty operacyjne wymagają monitorowania. Porównaj nie tylko stawkę za zasób, ale też transfer, kopie zapasowe, wsparcie, licencje i migrację.
- Jakie są wymogi ciągłości działania? Ustal akceptowalny czas przestoju, wymagany poziom odtworzenia danych oraz sposób działania w razie awarii dostawcy lub połączenia sieciowego.
- Co stanie się przy zmianie dostawcy? Oceń format eksportu danych, przenośność aplikacji, używane interfejsy API i koszty wyjścia. Ograniczenie vendor lock-in wymaga decyzji architektonicznych jeszcze przed migracją.
Jak ocenić dostawcę?
Weryfikacja dostawcy powinna obejmować dokumentację bezpieczeństwa, umowę SLA, zakres wsparcia, procedury obsługi incydentów, kopie zapasowe i zasady podwykonawstwa. W sektorach regulowanych trzeba sprawdzić, czy operator potrafi dostarczyć informacje potrzebne do audytu i wykazania zgodności z wymaganiami organizacji.
Nie wystarczy deklaracja wysokiego poziomu bezpieczeństwa. Zapytaj, kto odpowiada za konkretne warstwy środowiska, jak wygląda zarządzanie tożsamością, czy dostęp można ograniczyć według ról i jak firma otrzyma dane po zakończeniu umowy. Dostawca powinien także zapewniać narzędzia do monitorowania zużycia i kosztów.
Jak przygotować migrację do chmury?
Migracja nie powinna zaczynać się od zakupu usługi. Najpierw trzeba ustalić, które systemy rzeczywiście warto przenieść, w jakiej kolejności i z jakim ryzykiem. Przygotowanie można podzielić na pięć etapów:
- Audyt zasobów – zinwentaryzuj aplikacje, dane, zależności, licencje, wymagania wydajnościowe i punkty awarii.
- Wybór modelu – przypisz systemy do chmury publicznej, prywatnej, hybrydowej lub multicloud, a następnie wybierz IaaS, PaaS albo SaaS.
- Wybór dostawcy – porównaj bezpieczeństwo, zgodność, lokalizację danych, SLA, wsparcie, przenośność i pełny koszt użytkowania.
- Plan migracji – ustal kolejność prac, kopie zapasowe, testy, okno przełączenia, odpowiedzialności i plan powrotu do poprzedniego środowiska.
- Optymalizacja kosztów – po uruchomieniu monitoruj wykorzystanie zasobów, wyłączaj nieużywane usługi i dopasowuj parametry do rzeczywistego obciążenia.
W projektach wymagających niskich opóźnień chmurę można uzupełnić o Edge Computing, czyli przetwarzanie danych bliżej urządzeń, które je generują. To rozwiązanie bywa przydatne między innymi w systemach IoT, monitoringu i analizie danych w czasie rzeczywistym, ale nie zastępuje ogólnej architektury chmurowej.
Jaki rodzaj chmury wybrać dla firmy?
Nie istnieje jeden najlepszy model dla każdej organizacji. Chmura publiczna zwykle wygrywa szybkością i skalowalnością, prywatna daje większą kontrolę, hybrydowa łączy oba podejścia, a multicloud ogranicza zależność od jednego dostawcy. IaaS pozostawia firmie najwięcej pracy operacyjnej, PaaS przyspiesza tworzenie aplikacji, a SaaS upraszcza korzystanie z gotowych narzędzi.
Decyzję należy oprzeć na rodzaju danych, wymaganym poziomie kontroli, kompetencjach zespołu, budżecie, zasadach zgodności i tolerancji na przestoje. Dobrze dobrana chmura nie jest celem technologicznym, lecz sposobem na osiągnięcie konkretnych celów biznesowych.

